Společnost CloudFlare před několika dny spustila na adresách 1.1.1.1 a 1.0.0.1 dva veřejné DNS servery a zařadila se tak po bok obdobným službám, které poskytuje Google, OpenDNS nebo třeba i český CZ.NIC.
DNS, Domain Name System, si můžete představit jako telefonní seznam. Internetové služby (webové a další servery) jsou primárně identifikovány svou IP adresou, tu si můžete představit jako telefonní číslo. Jenomže pamatovat si IP adres všech těchto služeb by bylo dost nepraktické. Navíc IP adres je málo, takže na jedné IP adrese ("telefonním čísle") může být provozováno několik různých služeb.
Proto je tu systém DNS, který slouží k překladu doménových jmen (jako je třeba www.ihned.cz) na IP adresy (umí toho mnohem víc, ale to není pro tento okamžik podstatné). Typickými provozovateli DNS serverů jsou poskytovatelé připojení k internetu, zařizují resolving pro jejich zákazníky.
Názvy hostitelů DNS se nacházejí v databázi, která se dá distribuovat mezi více serverů, snižuje zatížení na každém serveru a umožňuje spravovat tento systém pojmenování podle jednotlivých oddílů. DNS podporuje hierarchické názvy a umožňuje registraci různých druhů dat vedle mapování názvu hostitele na IP adresu, jak je použito v souborech HOSTS.
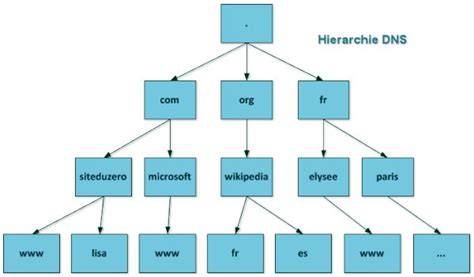
Původní DNS byl založen na požadavku na komentář (RFC) 1035 (názvy domén - implementace a specifikace). DNS se implementuje jako hierarchická a distribuovaná databáze obsahující různé typy dat, včetně názvů hostitelů a názvů domén. Názvy v databázi DNS tvoří hierarchickou stromovou strukturu nazvanou obor názvů domény. Plně kvalifikovaný název domény (FQDN) jednoznačně identifikuje pozici hostitele v hierarchickém stromu DNS. Plně kvalifikovaný název domény (FQDN) určuje seznam názvů oddělených tečkami v cestě od odkazovaného hostitele k rootu. Následující obrázek ukazuje příklad stromu DNS s hostitelem s názvem mydomain v rámci domény contoso.com.
Obor názvů domény DNS, jak je znázorněno na předchozím obrázku, vychází z konceptu stromu pojmenovaných domén. Každá úroveň stromu může představovat větev nebo list. Větev je úroveň, ve které se k identifikaci kolekce pojmenovaných prostředků používá více než jeden název. Klienti a servery DNS používají dotazy jako metodu překladu názvů ve stromu na konkrétní typy informací o prostředcích. Tyto informace poskytují servery DNS v odpovědích na dotazy klientům DNS, kteří pak extrahují informace a předávají je do žádajícího programu pro překlad dotazovaného názvu.
Společnosti Contoso je například internetovými kořenovými servery přiřazena autorita pro její vlastní část stromu názvového prostoru domény DNS na Internetu, tj. contoso.com. Jakýkoli název domény DNS použitý ve stromu je technicky doména. Většina diskuzí DNS ale identifikuje názvy jedním z pěti způsobů na základě úrovně a způsobu, jakým se název běžně používá. Například název domény DNS zaregistrovaný ve společnosti Contoso (contoso.com) se označuje jako doména druhé úrovně. Název má dvě části (označované jako popisky), které označují, že se nachází dvě úrovně pod kořenem nebo vrcholem stromu.
Většina názvů domén DNS má dva nebo více popisků, z nichž každá označuje novou úroveň ve stromu. Horní část stromu představující nepojmenovanou úroveň; Někdy se zobrazí jako dvě prázdné uvozovky (""), označující hodnotu null. Pokud se používá v názvu domény DNS, uvádí se koncová tečka (.) označující, že se název nachází v kořenovém adresáři nebo nejvyšší úrovni hierarchie domény. V tomto případě se název domény DNS považuje za úplný a odkazuje na přesné umístění ve stromu názvů. Názvy uvedené tímto způsobem jsou plně kvalifikované názvy domén. Názvy s proměnlivou délkou registrované na jednotlivce nebo organizace k použití na internetu. contoso.com. Jiné názvy, které může organizace vytvořit, které jsou odvozeny od registrovaného názvu domény druhé úrovně. example.contoso.com. Názvy, které představují list ve stromě názvů DNS a identifikují konkrétní prostředek. Typicky nejlevější označení názvu domény DNS identifikuje konkrétní počítač v síti. host-a.example.contoso.com.
Internetové registrační autority spravují systém Domain Name System. Registrační autority zodpovídají za udržování domén nejvyšší úrovně přiřazených organizací a podle země/oblasti. Tyto názvy domén se řídí mezinárodním standardem pro kódy zemí (ISO 3166). K dispozici jsou stovky názvů domén nejvyšší úrovně pro použití veřejností. Záznamy prostředků DNS obsahují informace, které zóna udržuje o prostředcích (například hostitelích), které zóna obsahuje.
Přeposlání názvu domény aliasu nebo subdomény jinému primárnímu nebo kanonickému názvu. Záznamy prostředků typu alias (CNAME) jsou také označovány jako záznamy prostředků kanonického názvu. Určuje název počítače, který vyměňuje nebo přeposílá poštu. Používá se při zpětném vyhledávání DNS pro mapování IP adresy na doménu. Záznamy prostředků ukazatele (PTR) podporují proces zpětného vyhledávání, založený na zónách vytvořených a zakořeněných v doméně in-addr.arpa. Určuje hostitele, port a protokol pro službu. Povolí publikování textu v záznamu DNS. Textové záznamy umožňují přidat textové informace vrácené dotazováním DNS. Poskytuje autoritativní informace o zóně DNS. Hodnota TTL (Time-to-Live) v záznamu prostředku označuje dobu používanou jinými servery DNS k určení, jak dlouho se mají informace o záznamu ukládat do mezipaměti před vypršením platnosti a zahozením.
Resolveři dodržují hodnotu TTL ze serveru odpovědi; nenechávají ji resetovat na základě vlastní hodnoty TTL. Obecně platí, že hodnotu TTL nikdy nenakonfigurujte na nulu. Databázi DNS je možné rozdělit do několika zón. Zóna je část databáze DNS, která obsahuje záznamy prostředků s názvy vlastníků, které patří do souvislé části prostoru názvů DNS. Soubory zón se spravují na serverech DNS. Každá zóna je ukotvená v konkrétním názvu domény, který se označuje jako kořenová doména zóny. Zóna obsahuje informace o všech názvech, které končí názvem kořenové domény zóny. Server DNS se považuje za autoritativní pro název, pokud načte zónu obsahující tento název. Prvním záznamem v libovolném souboru zóny je záznam o zdroji Start of Authority (SOA). Záznam SOA identifikuje primární DNS server zóny jako nejlepší zdroj informací o datech v této zóně. Název v rámci zóny lze také delegovat do jiné zóny hostované na jiném serveru DNS. Delegování je proces přiřazení odpovědnosti za část oboru názvů DNS serveru vlastněného odděleným subjektem. Tato samostatná entita může být jiná organizace, oddělení nebo pracovní skupina ve vaší společnosti. Takové delegování je reprezentováno záznamem prostředku NS, který určuje delegovanou zónu a název DNS autoritativního serveru pro danou zónu.
Následující diagram znázorňuje architekturu klientské služby DNS v operacích překladu názvů a aktualizací v klientovi Systému Windows a v systému Windows Server. Dotaz DNS je jednoduše požadavek na záznamy DNS prostředků určitého typu se specifikovaným názvem DNS. Rekurzivní: Rekurzivní dotaz vynutí server DNS reagovat na požadavek buď selháním, nebo odpovědí na úspěch. Klienti DNS (překladače) obvykle dělají rekurzivní dotazy. Při rekurzivním dotazu musí server DNS kontaktovat všechny ostatní servery DNS, které potřebuje k překladu požadavku. Když obdrží úspěšnou odpověď od jiného serveru DNS (nebo serverů), odešle odpověď klientovi DNS. Když server DNS zpracuje rekurzivní dotaz a dotaz nejde přeložit z místních dat (soubory místních zón nebo mezipaměť předchozích dotazů), musí být rekurzivní dotaz eskalován na kořenový server DNS. Každá implementace DNS založená na standardech zahrnuje soubor mezipaměti (nebo rady kořenového serveru), který obsahuje položky pro kořenové servery DNS internetových domén. Iterativní: Iterativní dotaz je dotaz, ve kterém má server DNS odpovídat s nejlepšími místními informacemi, které má, na základě toho, co server DNS zná ze souborů místní zóny nebo z ukládání do mezipaměti. Tato odpověď se také označuje jako přesměrování, pokud server DNS není autoritativní pro název. Pokud server DNS nemá žádné místní informace, které můžou odpovědět na dotaz, jednoduše odešle zápornou odpověď. Server DNS vytvoří tento typ dotazu, když se pokusí najít názvy mimo místní doménu (nebo domény), pokud není nakonfigurovaný pro předávání. Diagram znázorňuje, jak bylo použito více dotazů k určení IP adresy pro www.contoso.com.
Záznamy prostředků se mění často, protože počítače, servery a zařízení se přidávají nebo odebírají ze sítě. Záznamy prostředků je možné přidat do existující zóny pomocí příkazu Add-DNSServerResourceRecord PowerShell. Některé běžné typy záznamů prostředků obsahují další příkazy PowerShellu, ve kterých nemusíte zadávat typ záznamu prostředku. Záznamy prostředků můžete přidat také pomocí konzoly Správce DNS.
Při zavedení DNS v rámci RFC 1035 byly názvy omezené na použití velkých a malých písmen (A-Z, a-z), čísel (0-9) a pomlček (-). Kromě toho může být první znak názvu DNS číslo a názvy musí být kódovány a reprezentovány pomocí znaků založených na US-ASCII. Pro použití DNS v mezinárodních nastaveních tento požadavek vytváří významná omezení, kdy se rozšířené znakové sady používají pro místní standardy pojmenování. UTF-8 je doporučená znaková sada pro protokoly, které se vyvíjejí nad rámec použití ASCII. Protokol UTF-8 poskytuje podporu rozšířených znaků ASCII a překladu UCS-2, 16bitové znakové sady Unicode, která zahrnuje většinu systémů zápisu na světě. Počítače se systémem Windows Server 2008 jsou s podporou UTF-8. To znamená, že když server přijímá nebo používá jako data znaky kódování UTF-8, může server načíst a uložit tato data do svých zón. Aby služba DNS zajistila kompatibilitu standardů a interoperability s jinými implementacemi DNS, používá sjednocené převádění přijatých znakových údajů na malá písmena.
Abyste pochopili, proč bylo vybráno jednotné snižování úrovně, je potřeba nejprve zvážit několik souvisejících bodů z aktuálních revidovaných internetových standardů pro DNS. Několik klíčových bodů ve standardech se přímo týká toho, jak mají být znakovová data zpracovávána mezi DNS servery a ostatními servery a klienty. Jakýkoli binární řetězec lze použít v názvu DNS. Servery DNS musí být schopné porovnávat názvy bez rozlišování velkých a malých písmen. Původní velikost písmen pro znakovou sadu by se měla zachovat, kdykoli je to možné, při zadávání dat do systému. Vzhledem k tomu, že nezávislost na velikosti písmen je požadovanou součástí základního standardu DNS a zachování velikosti písmen je volitelné doporučení, bylo zvoleno jednotné převedení na malá písmena, aby poskytlo efektivní řešení vyhovující standardům.
Službu SERVERU DNS lze nastavit tak, aby povolovala nebo blokovala použití znaků UTF-8 pro každý server. Některé servery DNS, které nepodporují UTF-8, mohou přijímat zóny s názvy UTF-8, ale mohou mít potíže s uložením nebo opětovným načtením těchto názvů. Některé protokoly umisťují omezení na znaky povolené v názvu. Použití UTF-8 k transformaci znaků Unicode je pro uživatele neviditelné. Názvy zakódované ve formátu UTF-8 nesmí překročit limity velikosti vysvětlené v dokumentu RFC 2181, který určuje maximálně 63 oktetů na popisek a 255 oktetů na název. Kódovací protokol UTF-8 se přizpůsobí použití s existujícími implementacemi protokolu DNS, které očekávají US-ASCII znaky, protože reprezentace US-ASCII znaků v UTF-8 je stejná, bajt pro bajt, jako US-ASCII reprezentace. Implementace klienta NEBO serveru DNS, které nerozpoznávají názvy UTF-8, vždy kódují názvy ve formátu US-ASCII.
Ve výchozím nastavení se používá vícebajtová kontrola názvů UTF-8, což umožňuje největší toleranci při zpracování znaků služby DNS. Svatba je dnem lásky, radosti a nových začátků. Pro mnohé snoubence ale může být tento den zároveň i dojemným připomenutím těch, kteří už tu s námi nejsou.
1. Památeční cedulky. Jedním z nejčastějších a velmi dojemných způsobů, jak na blízké zavzpomínat, jsou památeční cedulky. "Rezervace pro ty, kteří tu dnes už nemohou být s námi" - Tato cedulka se může umístit kamkoliv na židli ke svatebnímu stolu, kde by jinak seděli ti, kteří už nejsou mezi námi.
2. Vzpomínkový stolek. Vytvořte malý koutek, kde budou umístěny fotografie, jména nebo oblíbené předměty vašich blízkých. Doplnit jej můžete svíčkami, květinami a vzkazem na tabulce. Tento koutek se stává tichým, ale silným momentem celé svatby.
3. Svíčka vzpomínek. Symbolická svíčka může hořet po celou dobu obřadu nebo hostiny. Zapalte ji při slavnostním zahájení a připojte krátké slovo o tom, komu je věnována. Můžete ji umístit na hlavní stůl nebo právě k výše zmíněnému vzpomínkovému stolku.
4. Zmínka v obřadu či proslovu. Citlivá zmínka během svatebního obřadu nebo slavnostního proslovu může mít hluboký emoční dopad. Nechte oddávajícího nebo jednoho z řečníků připomenout jména nebo jednoduše vyjádřit, že ti, kteří chybí, jsou stále přítomni v duchu.
5. Symbolické prvky v outfitu či květinách. Některé páry se rozhodnou nosit šperk nebo připínáček na památku. Květiny oblíbené zesnulým člověkem lze zakomponovat do svatební kytice, korsáže nebo výzdoby.
6. Věnování v tištěném programu. Pokud plánujete svatební program, menu nebo uvítací brožurku, můžete do ní zařadit krátké věnování nebo vzpomínku s poděkováním. Na závěr: Způsob, jakým si vzpomenete na své blízké, je velmi osobní. Neexistuje jediný správný přístup - důležité je, aby to bylo v souladu s vašimi pocity a stylem svatby.